Le questionnaire arrive par e-mail, six pages, envoyé par la banque qui doit héberger les comptes de vos clients. Deux questions reviennent à chaque fois : où sont stockées les données personnelles que vous traitez, et qui peut y accéder. Beaucoup de fintechs ivoiriennes y répondent en découvrant elles-mêmes la réponse. L’application tourne sur une plateforme louée à l’étranger, les justificatifs d’identité dorment dans une messagerie, et personne n’a jamais eu à formaliser l’ensemble. Jusqu’au jour où un partenaire, un agrégateur ou un régulateur le demande noir sur blanc.
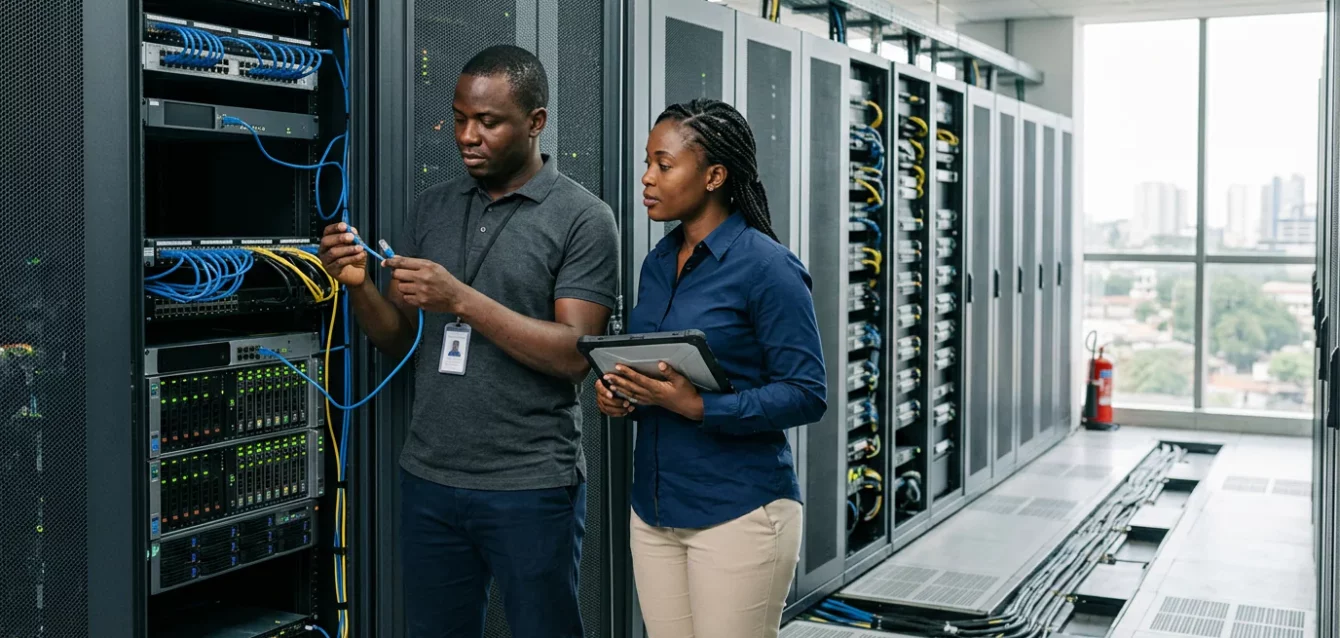
Un cloud résident est un hébergement dont les serveurs, les sauvegardes et l’exploitation restent physiquement en Côte d’Ivoire, confiés à un prestataire local. Pour une fintech, un opérateur de mobile money ou une néobanque, il sert deux objectifs : démontrer à l’ARTCI, l’autorité ivoirienne en charge de la protection des données personnelles artci.ci, que les traitements sont encadrés, et répondre aux questionnaires de conformité envoyés par les banques, les assureurs et les agrégateurs. Le 25 juin 2026, le lancement du service cloud résident et managé d’AMBRA Cloud à Abidjan a rendu cette option réellement disponible sur le marché ivoirien digitalmag.ci.
Ce que l’ARTCI peut vous demander dès demain matin
La loi n°2013-450 du 19 juin 2013 relative à la protection des données à caractère personnel s’applique à vous dès que vous traitez des données de clients, d’emprunteurs ou de porteurs de portefeuille. Elle vous place dans la position du responsable de traitement : c’est votre entreprise qui répond, pas son prestataire.
Une demande d’information ou un contrôle ne porte pas sur vos intentions, mais sur des pièces. Quels traitements ont été déclarés ? Quels traitements particuliers — données sensibles, interconnexions de fichiers, transferts vers l’étranger — ont fait l’objet d’une autorisation, selon les cas prévus par le texte ? Où sont hébergées les données ? Qui y accède, et comment cet accès est-il tracé ? Combien de temps sont-elles conservées ? Que faites-vous si un accès non autorisé est détecté ?
Une fintech qui a construit sa base clients sur un service loué hors du pays, avec des sauvegardes dans une autre région et des copies locales dans des téléphones, peut répondre à la plupart de ces questions. Rarement en trois jours. Et rarement par écrit.
Où dorment vraiment les données de vos clients
Dans presque toutes les jeunes entreprises financières, la donnée personnelle suit le même chemin : elle entre par un formulaire d’inscription ou par WhatsApp, atterrit dans une base hébergée à l’étranger, se duplique dans un export Excel, puis finit en photo dans la galerie d’un commercial qui prépare un dossier de crédit.
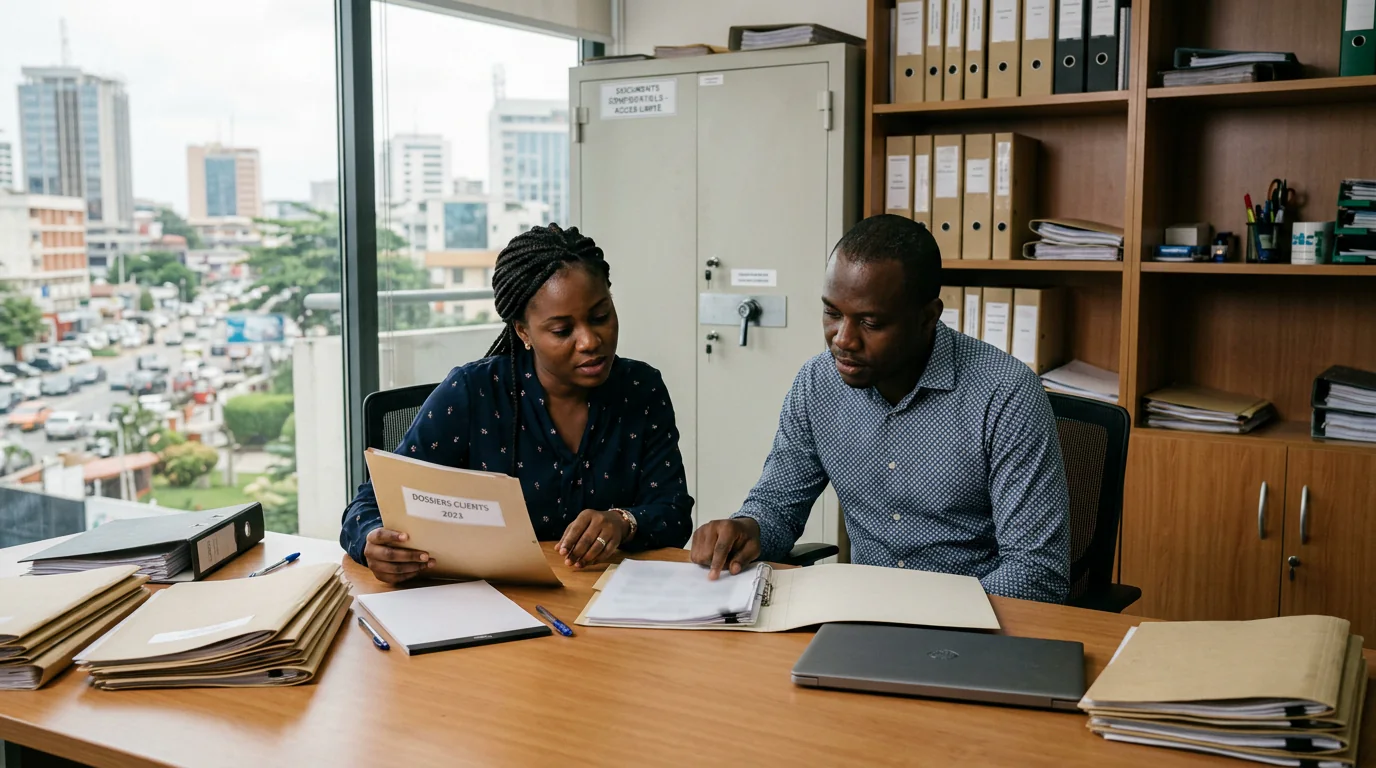
Aucune de ces copies n’est anodine. Une photo de carte d’identité conservée dans un téléphone personnel constitue un traitement de données personnelles au même titre que la base de production. Elle doit être connue, limitée, protégée, et supprimée lorsqu’elle n’a plus d’utilité. Certaines équipes règlent ce point en centralisant la gestion et l’archivage sécurisé des pièces justificatives d’identité dans un espace unique, plutôt qu’en les laissant circuler entre messagerie, clé USB et galerie photo.
Trois questions à poser à votre hébergeur actuel
1. Dans quel pays, quelle région et quel centre de données mes données sont-elles stockées, répliquées et sauvegardées ?
2. Qui peut y accéder, dans le cadre de quel contrat, et que se passe-t-il si une autorité étrangère demande la communication de ces données ?
3. Si je décide de partir, comment et sous quel format je récupère l’ensemble, et en combien de temps ?
Si la réponse à la première question exige l’ouverture d’un ticket support, vous avez déjà votre réponse.
Combien coûte une migration vers un cloud résident en Côte d’Ivoire ?
Aucun prestataire sérieux ne peut annoncer un prix au kilooctet. Trois éléments déterminent la facture : le volume concerné (nombre de machines, de gigaoctets stockés, de transactions par jour), le niveau de service attendu (redondance, sauvegardes testées, plan de reprise d’activité, astreinte) et l’état de vos applications existantes. Une fintech dont la documentation est à jour migre plus vite, et souvent moins cher, qu’une autre dont la base ne tient plus que par la mémoire de son développeur.
| Ce que vous devez pouvoir fournir | Données hébergées à l’étranger, non documentées | Données hébergées en Côte d’Ivoire, encadrées par contrat |
|—|—|—|
| Pays et centre de données d’hébergement | à reconstituer | connus et contractualisés |
| Liste des personnes ayant accès aux données | dispersée entre plusieurs outils | nominative et journalisée |
| Sort des données en fin de contrat | à négocier | prévu : format, délai, destruction |
| Réponse à une demande de l’ARTCI | reconstitution a posteriori | dossier disponible |
| Interlocuteur en cas d’incident | support distant | prestataire local, intervention sur site |
Ce qui pèse dans la facture
La migration et la cartographie initiale, les ressources de calcul et de stockage, les sauvegardes, les licences, l’infogérance (supervision, correctifs, astreinte) et, souvent oubliée, la réversibilité : la capacité à ressortir vos données sans dépendre de la bonne volonté du fournisseur.
Ce qui n’y figure pas
Le temps interne passé à répondre aux questionnaires de conformité, le partenariat bancaire qui reste bloqué trois semaines faute de réponse écrite, le coût d’un incident rendu public, celui d’un audit subi plutôt que préparé. Ces montants n’apparaissent sur aucune facture, mais ils pèsent davantage que l’écart mensuel entre deux offres d’hébergement.
Bascule vers un hébergement local : cinq étapes sans coupure
Une migration réussie ne se mesure pas au nombre de serveurs déplacés, mais au nombre de transactions interrompues : zéro. C’est atteignable à condition de découper le travail.
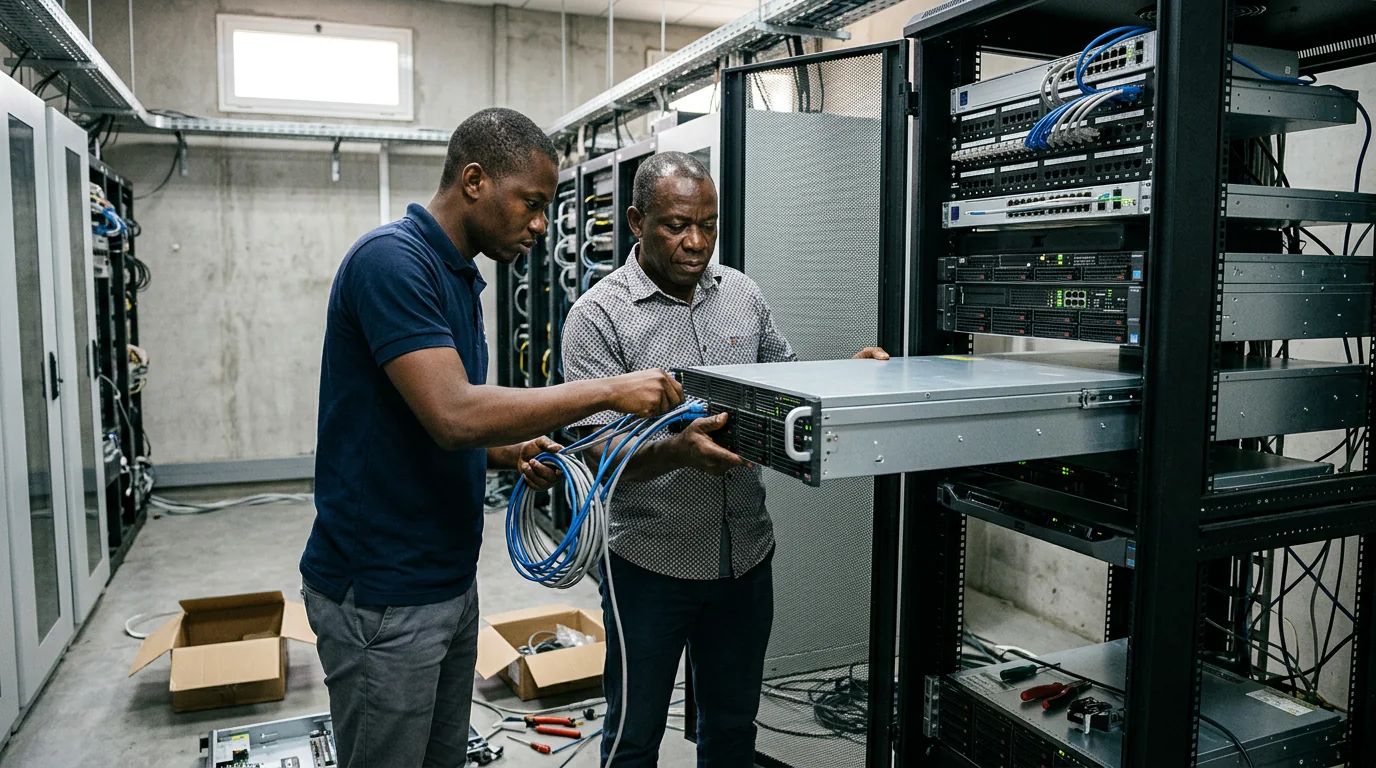
1. Cartographier. Lister les applications, les bases, les flux, les sous-traitants, et surtout les copies oubliées : exports, disques externes, comptes personnels, messageries.
2. Prioriser. La base clients et les journaux de transactions d’abord, les environnements de test ensuite. On ne bascule pas tout le même week-end.
3. Reconstruire la cible. Cloisonnement réseau, chiffrement au repos et en transit, comptes nominatifs, sauvegardes testées, plan de reprise d’activité documenté.
4. Migrer par lots. Réplication, double exécution, bascule progressive, fenêtre de maintenance courte et annoncée. Les paiements mobile money ne s’arrêtent pas parce qu’un serveur change de salle.
5. Prouver et documenter. Test de restauration, mise à jour du registre des traitements, avenants aux contrats de sous-traitance, politique de sécurité signée.
Ce qui vient après compte autant que la bascule : supervision, application des correctifs, gestion des accès, revue annuelle des habilitations. C’est le périmètre d’un hébergement infogéré à Abidjan avec supervision et astreinte, où le prestataire ne loue pas seulement des machines mais répond de leur bon fonctionnement.
La résidence des données, un argument commercial avant d’être une obligation
La question « où sont hébergées vos données ? » n’est plus réservée aux juristes. Elle apparaît dans les due diligence des banques partenaires, les dossiers d’agrément, les appels d’offres et les négociations avec les agrégateurs de paiement. Une réponse écrite d’une page, accompagnée d’un schéma d’architecture et d’un contrat, fait avancer un dossier plus vite qu’une promesse orale. D’autres secteurs ont déjà franchi le pas, y compris des rédactions soumises aux mêmes obligations de confidentialité.
Il faut toutefois rester honnête sur ce que la résidence locale ne fait pas. Elle ne rend pas conforme à elle seule : la minimisation des données, la robustesse des mots de passe, la formation des équipes et la détection des accès anormaux restent à votre charge. Elle ne protège pas non plus d’une intrusion. Le sujet se déplace de l’endroit où la donnée dort vers la manière dont elle est surveillée — un terrain que les banques ivoiriennes explorent déjà avec l’aide de l’IA.
C’est là qu’un partenaire capable de tenir les deux bouts devient utile. AORA Technologies, ESN basée à Abidjan (Cocody Angré) depuis plus de dix ans, intervient du cadrage réglementaire à l’exploitation quotidienne de l’infrastructure. La première étape reste un état des lieux : l’audit des processus est gratuit.
Questions fréquentes
Un cloud résident est-il obligatoire en Côte d’Ivoire ?
Non. La loi n°2013-450 n’impose pas que toute donnée personnelle reste sur le territoire national. Elle impose la sécurité, la confidentialité, la licéité des traitements et encadre les transferts vers l’étranger. La résidence locale est donc un choix — mais un choix qui simplifie considérablement la démonstration de conformité et qui correspond à une exigence croissante des partenaires financiers.
Qui est responsable si les données de mes clients sont exposées ?
Votre entreprise. En tant que responsable de traitement, c’est elle qui doit informer les personnes concernées et l’autorité, et qui porte le risque réputationnel. L’hébergeur n’est qu’un sous-traitant : sa responsabilité dépend du contrat signé, des mesures qu’il devait appliquer et de la traçabilité qu’il fournit. Un contrat d’hébergement rédigé à la légère vous laisse seul devant le régulateur.
Peut-on garder une partie de ses outils chez un fournisseur étranger ?
Oui, et c’est fréquent. Un modèle hybride fonctionne à condition de savoir précisément ce qui est traité à l’extérieur, de limiter les transferts au strict nécessaire et d’encadrer les copies qui circulent en interne. L’erreur n’est pas d’utiliser un service étranger : c’est de ne pas savoir qu’on le fait.
Combien de temps prend une migration ?
Cela dépend du nombre d’applications, de la qualité de la documentation et du niveau de service visé. Une base unique avec ses sauvegardes peut basculer en quelques semaines. Un système composé de plusieurs interfaces, d’un historique long et de traitements automatisés demande une phase de cartographie plus longue. Un audit préalable permet de donner un ordre de grandeur réaliste avant tout engagement.
Répondre en trente secondes à la question « où sont mes données ? », contrat et capture d’écran à l’appui, vaut mieux qu’un long discours sur la cybersécurité. Si vous préparez un dossier de partenariat bancaire, une demande d’agrément ou une mise en conformité, présentez-nous votre architecture actuelle : nous vous aiderons à distinguer ce qui peut rester en place, ce qui doit être rapatrié, et dans quel ordre.